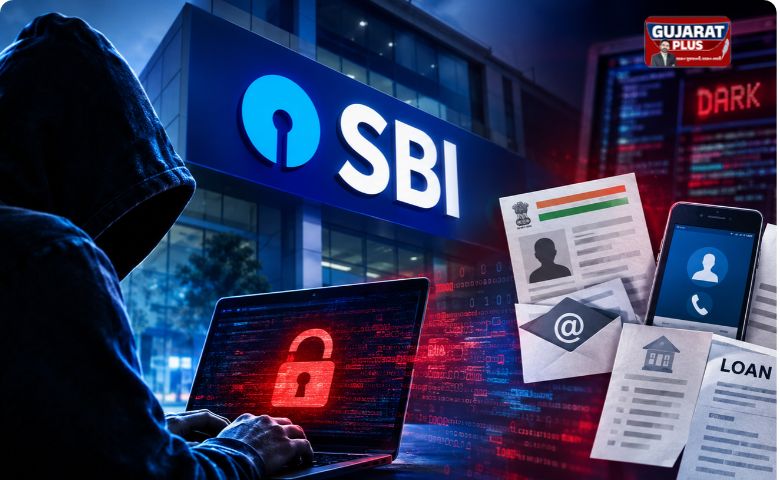
SBI Data Leak : દેશની સૌથી મોટી જાહેર ક્ષેત્રની બેંક સ્ટેટ બેંક ઑફ ઇન્ડિયા (SBI) ના ગ્રાહકોના ડેટાની સુરક્ષાને લઈને એક મોટો અને ગંભીર મામલો સામે આવ્યો છે. બેંકે સત્તાવાર રીતે સ્વીકાર્યું છે કે સંભવિત સાયબર હુમલાને કારણે તેના ૩,૮૯૭ ગ્રાહકોના વ્યક્તિગત રેકોર્ડ્સ ડાર્ક વેબ (Dark Web) પર સામે આવ્યા હોવાની માહિતી પ્રાપ્ત થઈ છે. આ સંવેદનશીલ ડેટામાં ગ્રાહકોનાં નામ, મોબાઈલ નંબર, જન્મતારીખ, ઈ-મેઈલ આઈડી, રહેઠાણનાં સરનામાં અને લોન સંબંધિત મહત્વની વિગતો સામેલ છે.
SBI એ નિયમ મુજબ સ્ટોક એક્સચેન્જ (શેરબજાર) ને આપેલી સત્તાવાર માહિતીમાં આ ઘટનાની પુષ્ટિ કરી છે. જોકે, બેંકે રાહતના સમાચાર આપતાં સ્પષ્ટતા કરી છે કે આ ઘટનાની અસર તેની મુખ્ય બેંકિંગ કામગીરી (Core Banking Operations), નાણાકીય સેવાઓ કે વ્યાવસાયિક સાતત્યતા પર પડી નથી.
૧૬ ઑક્ટોબરે એજન્સીઓ તરફથી મળ્યો હતો એલર્ટ
ડેટા લીકની જાણકારી મળવાની ઘટનાક્રમ વિગત નીચે મુજબ છે:
-
એજન્સીઓ દ્વારા ચેતવણી: ૧૬ ઑક્ટોબર, ૨૦૨૬ ના રોજ SBI ને થ્રેટ ઇન્ટેલિજન્સ સર્વિસ પ્રોવાઇડર, ડિફેન્સ સાયબર એજન્સી અને ભારતીય કમ્પ્યુટર ઇમરજન્સી રિસ્પોન્સ ટીમ (CERT-In) તરફથી ગ્રાહકોનો ડેટા સંભવિત રીતે લીક થયા અંગેનું એલર્ટ મળ્યું હતું.
-
પ્રાથમિક તપાસ: ચેતવણી મળતાં જ બેંકની સાયબર ટીમે ડાર્ક વેબ પર રહેલા ડેટાનું ટેકનિકલ વિશ્લેષણ હાથ ધર્યું હતું. અંદાજે ૩.૭૫ લાખ રેકોર્ડ્સની તપાસ દરમિયાન ૩,૮૯૭ ગ્રાહકોના એવા રેકોર્ડ્સ ઓળખાયા હતા, જેમાં પર્સનલી આઇડેન્ટિફાયેબલ ઇન્ફોર્મેશન (PII) હોવાની પુષ્ટિ થઈ હતી.
ગ્રાહકોની કઈ-કઈ વિગતો સામેલ હોવાની આશંકા?
શેરબજારને સુપરત કરાયેલા રિપોર્ટ મુજબ, ડાર્ક વેબ પર સામે આવેલા રેકોર્ડ્સમાં નીચે મુજબની માહિતી હોવાનું જણાયું છે:
-
ગ્રાહકનું નામ, મોબાઈલ નંબર અને ઈ-મેઈલ એડ્રેસ
-
જન્મતારીખ, લિંગ અને ઘરનું સરનામું
-
બેંક શાખા અને ગ્રાહક ઓળખ સંબંધિત વિગતો
-
લીડ આઈડી (Lead ID) અને ગ્રાહક માહિતી ફાઈલ (CIF) ઓળખ નંબરો
-
લોન અને લોન અરજીઓના રેકોર્ડ્સનું મેટાડેટા (Metadata)
બેંકે સ્પષ્ટ કર્યું છે કે આ ડેટા ક્યાંથી અને કેવી રીતે ચોરી થયો તે અંગે વિસ્તૃત ફોરેન્સિક તપાસ ચાલુ છે.
SBI એ તાત્કાલિક સાયબર પ્રોટોકોલ લાગુ કર્યા
-
કન્ટેઇનમેન્ટ પ્રોટોકોલ એક્ટિવ: ઘટનાની ગંભીરતા જોતાં બેંકે તાત્કાલિક અસરથી ‘સાયબર ઇન્સિડન્ટ રિસ્પોન્સ એન્ડ કન્ટેઇનમેન્ટ પ્રોટોકોલ્સ’ સક્રિય કરી દીધા છે, જેથી સિસ્ટમમાં આગળ કોઈ અનધિકૃત એક્સેસ ન મળે.
-
બેંકિંગ કામગીરી રાબેતા મુજબ: SBI ના જણાવ્યા અનુસાર, દેશભરની તમામ શાખાઓ, એટીએમ (ATM), યુપીઆઈ (UPI) અને ઇન્ટરનેટ બેંકિંગ સહિતની કોર બેંકિંગ સેવાઓ સામાન્ય રીતે અને સંપૂર્ણ સુરક્ષિત રીતે કાર્યરત છે. ગ્રાહકોની થાપણો કે વ્યવહારો પર કોઈ અસર થઈ નથી.
હેકર ગ્રૂપ ‘Siriusim’ પર શંકા, સત્તાવાર પુષ્ટિ બાકી
અગાઉના અહેવાલો મુજબ, ડાર્ક વેબ ફોરમ ‘BreachForums’ પર ‘Siriusim’ નામના હેકર ગ્રૂપે એવો દાવો કર્યો હતો કે તેમની પાસે SBI ના આશરે ૩.૭૫ લાખ ગ્રાહકોનો ડેટા છે. જોકે, આ સાયબર હુમલા પાછળ કયું હેકર ગ્રૂપ સંડોવાયેલું છે તેની સ્ટેટ બેંકે હજુ સુધી કોઈ સત્તાવાર પુષ્ટિ કરી નથી.
ગ્રાહકો માટે સાવચેતીની એડવાઈઝરી
ડેટા લીકની આશંકા વચ્ચે સાયબર એક્સપર્ટ્સ અને બેંક તરફથી ગ્રાહકોને સાવચેત રહેવા જણાવાયું છે:
-
અજાણ્યા નંબર પરથી આવતા શંકાસ્પદ કોલ્સ કે મેસેજ પર વિશ્વાસ ન કરવો.
-
બેંક ક્યારેય ગ્રાહક પાસે ફોન પર OTP, ATM PIN, CVV કે નેટ બેંકિંગ પાસવર્ડ માંગતી નથી, તેથી આવી માહિતી કોઈને પણ ન આપવી.
-
કોઈ પણ શંકાસ્પ
